Bilgisayarları Kilitleyen Tehdit: Fidye Virüsü Alarmı

03.03.2026

Kişi Okumuş

0 Yorum

Bilgisayarları Kilitleyen Tehdit: Fidye Virüsü Alarmı
 

Güven ALBAYRAK – İSTANBUL,

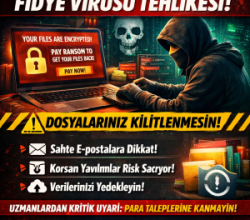
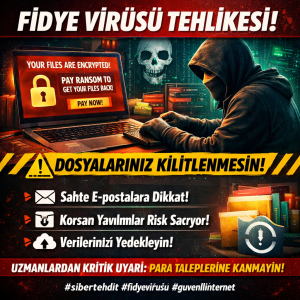
Fidye virüsü saldırıları artıyor; sahte e-postalar ve korsan yazılımlar yoluyla bilgisayarlara sızan zararlı yazılımlar, dosyaları kilitleyip kullanıcıları para ödemeye zorluyor. Uzmanlar, düzenli yedek alma ve bilinmeyen bağlantılardan uzak durma konusunda kritik uyarılarda bulunuyor.


Bilgisayarları Kilitleyen Tehdit: Fidye Virüsü Alarmı


https://cdn.kpbs.org/dims4/default/2273a7c/2147483647/strip/true/crop/3210x1977%2B157%2B0/resize/880x542%21/quality/90/?url=http%3A%2F%2Fkpbs-brightspot.s3.us-west-2.amazonaws.com%2Fassets%2Fimg%2F2017%2F05%2F16%2Fap_17133191234349_wide-27170c4e0e11e5aa3937d632ac72ffd83adaa482.jpg


https://static3.avast.com/10004704/web/i/v2/pages/ransomware-decryption-tools/ransomware-images/troldesh-ransom-desktop.png


https://www.fortinet.com/content/dam/fortinet/images/cyberglossary/6-stages-ransomware-attack.png


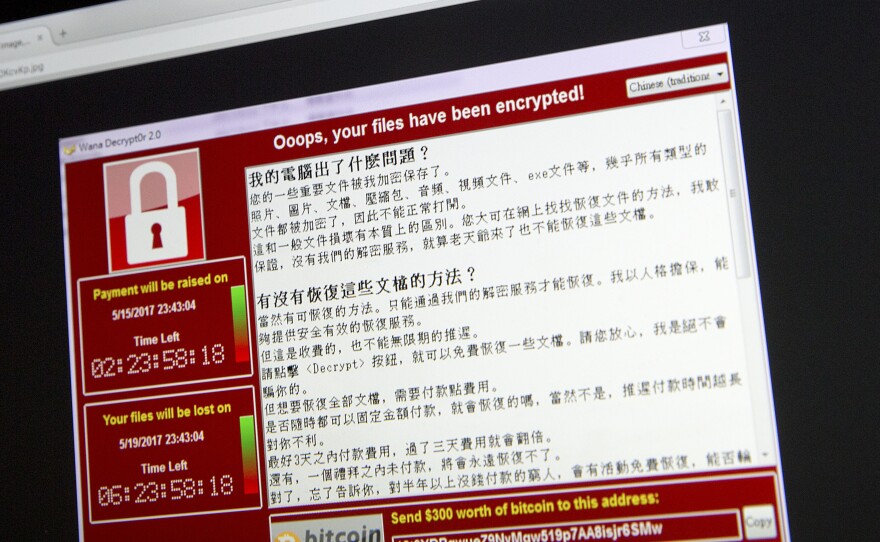
Dünyada ve Türkiye’de hızla yayılan “fidye virüsü” (ransomware) saldırıları, bireylerden kurumlara kadar milyonlarca bilgisayarı tehdit ediyor. Uzmanlara göre bu zararlı yazılımın amacı, kullanıcıların dosyalarını şifreleyerek erişimi engellemek ve çözüm anahtarı karşılığında para talep etmek.

Fidye yazılımı bulaşan bilgisayarlarda belgeler, fotoğraflar ve önemli arşivler kilitleniyor. Kullanıcının karşısına çıkan mesajda ise genellikle kripto para ile ödeme yapılması isteniyor. Siber suçlular, ödeme yapılmazsa dosyaların silineceği ya da internete sızdırılacağı tehdidinde bulunuyor.
 

En Büyük Tehlike: Sahte E-postalar ve Ücretsiz Yazılımlar


https://www.mailguard.com.au/hubfs/Blog/Manny/171115b-1.png


https://res.cloudinary.com/dbulfrlrz/images/w_717%2Ch_294%2Cc_scale/f_auto%2Cq_auto/v1720782318/wp-pme/proton-mail-phishing-warning_6284609ac6/proton-mail-phishing-warning_6284609ac6.png?_i=AA


https://blog.avast.com/hs-fs/hubfs/CracksMad%20screenshot.jpg?height=720&name=CracksMad+screenshot.jpg&width=906


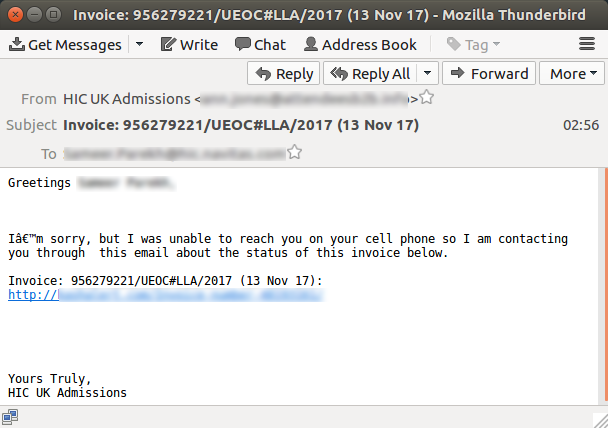
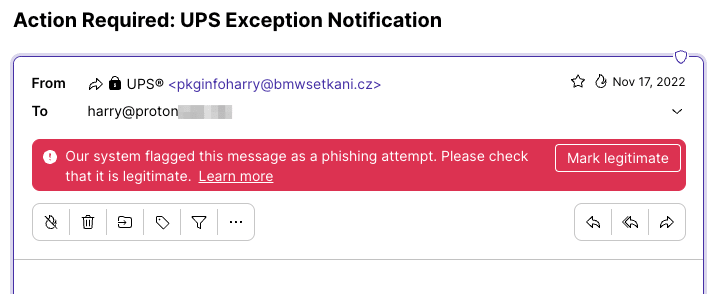
Uzmanlar, fidye virüslerinin en çok sahte e-postalar aracılığıyla yayıldığını belirtiyor. Fatura, kargo bildirimi veya banka mesajı gibi görünen iletilerdeki ek dosya ya da bağlantıya tıklamak, virüsün sisteme sızması için yeterli oluyor.

Bunun yanı sıra korsan programlar, lisans kırıcılar ve güvenilmeyen sitelerden indirilen ücretsiz yazılımlar da büyük risk oluşturuyor. Güncellenmeyen işletim sistemleri ve programlar ise saldırganlar için açık kapı bırakıyor.
 

Bulaştığını Nasıl Anlarsınız?


https://www.bleepstatic.com/images/news/ransomware/c/cryptxxx/completely-random/renamed-files.png


https://marvel-b1-cdn.bc0a.com/f00000000310757/www.fortinet.com/blog/threat-research/ransomware-roundup-retch-and-sho/_jcr_content/root/responsivegrid/image_166893889.img.png/1695239824886/fig03-retch-sho-ransom-note-recover-files.png


https://marvel-b1-cdn.bc0a.com/f00000000310757/www.fortinet.com/content/dam/fortinet-blog/new-images/uploads/evasive-sage-2-2-ransomware-variant-targets-more-countries-1523.png


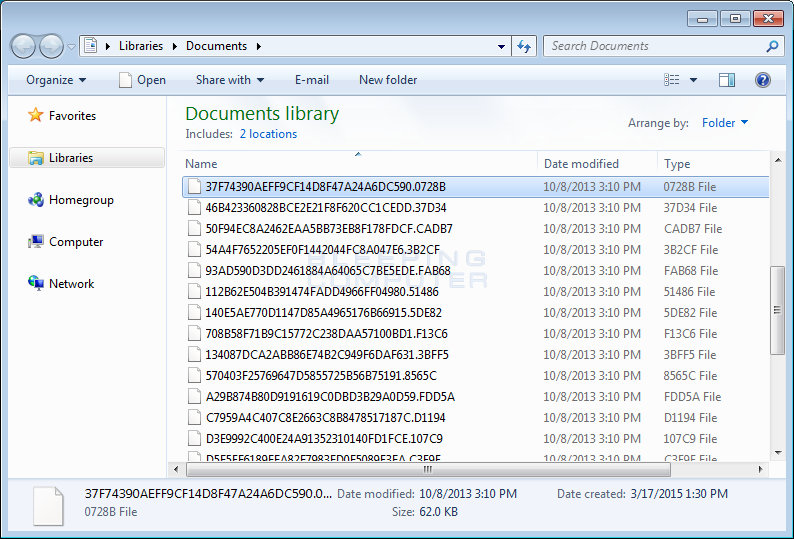
Fidye yazılımı bulaşan bilgisayarlarda dosyalar açılmaz hale geliyor, isimleri değişiyor ve masaüstünde tehdit içeren notlar beliriyor. Bazı durumlarda bilgisayarın arka planı değiştirilerek kullanıcıya ödeme talimatı gösteriliyor.

Uzmanlardan Kritik Uyarı

Siber güvenlik uzmanları, tanınmayan e-postalardaki eklerin açılmaması, korsan yazılımlardan uzak durulması ve düzenli veri yedeği alınması gerektiğini vurguluyor. Antivirüs kullanımı ve sistem güncellemeleri de hayati önem taşıyor.

Yetkililer, fidye saldırısına uğrayan kişilerin panik yapmadan uzman desteği almasını ve mümkünse ödeme yapmadan önce resmi kurumlara başvurmasını öneriyor.


İlgili Terimler :

YORUMLAR

Yorum yapabilmek için giriş yapmalısınız.